Mit dem Rollout von iOS 27 und macOS 27 „Golden Gate“ hat Apple starke Signale in Richtung Unternehmenssicherheit gesendet. Während die Community gespannt auf das kommende faltbare „iPhone Duo“ blickt und Vorbesteller-Deals für das iPhone 18 Pro vergleicht, stehen IT-Verantwortliche vor einer ganz anderen Herausforderung. Die reine Geräteverwaltung reicht im Enterprise-Sektor längst nicht mehr aus.
Sicherheitsrelevante Updates müssen nicht nur installiert, sondern auch lückenlos dokumentiert und in komplexe Risikomanagementsysteme integriert werden. Genau hier setzt ein modernes Verständnis von Unternehmenssicherheit an, bei dem der Grundsatz für ISO 27001 und TISAX: Governance dauerhaft statt projektbasiert lautet. Ein Blick auf die aktuellen Anforderungen zeigt, warum das Apple-Ökosystem im Firmennetzwerk ein grundlegend neues Management-Modell benötigt.
Vom iPhone 18 Pro bis zum Mac: Sicherheitssilos aufbrechen
Die Integration neuester Apple-Hardware in bestehende IT-Infrastrukturen erzeugt oft ein falsches Gefühl der Sicherheit. Ein iPhone 18 Pro bietet zwar hardwareseitige Verschlüsselung auf höchstem Niveau, doch die organisatorische Sicherheit bleibt eine Baustelle. Wenn Fachbereiche neue iPads für die Produktion anfordern, greifen sofort strenge Compliance-Vorgaben der jeweiligen Branche.
Besonders in der Automobilindustrie und deren Lieferketten gelten rigide Maßstäbe. Wer als Zulieferer beispielsweise eine TISAX-Zertifizierung anstrebt, merkt schnell, dass sich die Auditoren nicht mit einem bloßen Verweis auf Apples Sicherheitsarchitektur zufriedengeben. Es müssen konkrete Nachweise erbracht werden, wie mobile Endgeräte in das übergeordnete Informationssicherheits-Managementsystem (ISMS) eingebunden sind.
Die Praxis zeigt jedoch, dass viele Firmen hier noch in Silos denken. Die IT-Abteilung pusht zwar brav die Updates auf iOS 27.0.1, aber die Dokumentation für das Audit hinkt Wochen hinterher. Diese Diskrepanz zwischen technischer Umsetzung und administrativer Nachweispflicht führt zu enormen Reibungsverlusten im Tagesgeschäft.
„Ein MDM-Profil allein macht noch lange kein funktionierendes Managementsystem aus.“
Die Last der Zertifizierungen: Weg vom reinen Projektgeschäft
Bisher betrachteten viele Organisationen Zertifizierungsaudits als lästige, punktuelle Großprojekte. Wochen vor dem Stichtag verfallen ganze Abteilungen in operative Hektik, um Kontrollen durchzuführen und Maßnahmenpläne für die Mac-Flotte zu aktualisieren. Diese projektbasierte Herangehensweise bindet wertvolle Ressourcen, die an anderer Stelle dringend benötigt werden.
Zudem führt dieser Rhythmus zu einem gefährlichen Ping-Pong-Effekt. Sobald das Audit bestanden ist, sinkt die Aufmerksamkeit drastisch ab, bis der nächste Prüftermin am Horizont auftaucht. Die eigentliche Sicherheit im Apple-Netzwerk wird dadurch nicht nachhaltig erhöht, sondern lediglich auf dem Papier für einen kurzen Moment bestätigt.
Moderne Ansätze wie Managed Governance setzen genau hier an und überführen diesen Stress in einen kontinuierlichen Betrieb. Statt IT-Administratoren mit endlosen Excel-Listen zu quälen, wird die Pflege der Dokumentation und die Audit-Vorbereitung ausgelagert. Das interne Team kann sich somit auf das konzentrieren, was wirklich zählt: Die technische Sicherheit und die optimale Konfiguration der Apple-Geräte.
Automatisierung und Expertenwissen für das iPad-Management
Der Fachkräftemangel zwingt Unternehmen dazu, administrative Daueraufgaben intelligenter zu lösen. Während Apple-Nutzer in Europa derzeit noch auf die volle Integration der „Siri AI“ warten, ist der Einsatz von Künstlicher Intelligenz im Hintergrund von Managementsystemen bereits Realität. Routineaufgaben bei der Compliance-Überwachung lassen sich heute hervorragend automatisieren.
Managed Governance kombiniert diese technologischen Vorteile mit tiefgreifender inhaltlicher Steuerung durch externe Experten. Wenn ein neues macOS-Update sicherheitskritische Lücken schließt, triggert das System automatisch die entsprechenden Dokumentationspflichten für das ISMS. Die KI sammelt die Nachweise aus dem Mobile Device Management, während Spezialisten die strategische Einordnung übernehmen.
Trotz dieser starken Unterstützung aus Automatisierung und externem Know-how verbleibt die Entscheidungshoheit immer beim Kunden. Die externen Governance-Experten agieren nicht als passive Berater, sondern als aktiver Teil des operativen Teams. Sie orchestrieren die Fachbereiche und sorgen dafür, dass die Macs und iPhones konform bleiben, ohne die internen Abläufe zu lähmen.
NIS2 trifft auf iOS 27: Gesetzliche Anforderungen an die Flotte
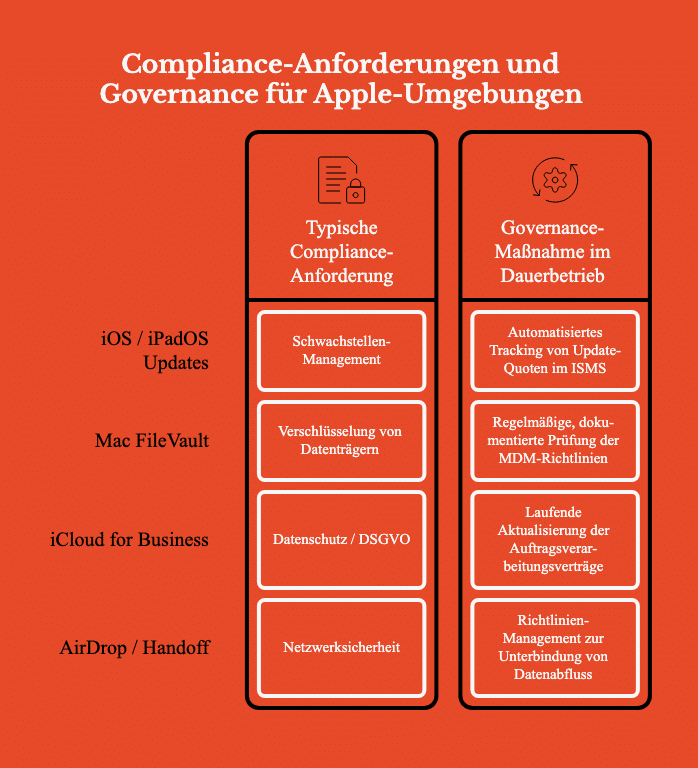
Mit den verschärften regulatorischen Rahmenbedingungen des Jahres 2026 rückt die IT-Sicherheit endgültig auf die Agenda der Geschäftsführung. Die NIS2-Richtlinie zwingt Industrie und Mittelstand dazu, Vorfälle schneller zu melden und Risiken proaktiv zu managen. Das betrifft jeden Firmen-Mac und jedes Dienst-iPhone, das Zugriff auf kritische Infrastrukturen hat.
Ein verspätet eingespieltes Update auf iPadOS 27 ist in diesem Kontext nicht mehr nur ein technisches Versäumnis, sondern ein handfestes Compliance-Risiko. Die Anforderungen verlangen ein lückenloses Tracking von Maßnahmen und eine sofortige Reaktionsfähigkeit. Ein dauerhafter Governance-Ansatz stellt sicher, dass diese gesetzlichen Vorgaben nahtlos in den Alltag integriert werden.
Synergien nutzen: Ein zentrales Fundament für alle Vorgaben
Die größte Herausforderung für Unternehmen mit komplexen Strukturen liegt heute in der Vielzahl paralleler Normen. Wer iPhones im Automotive-Sektor einsetzt, muss TISAX erfüllen, gleichzeitig die ISO 27001 halten und für den Datenschutz garantieren. Diese verschiedenen Frameworks separat zu verwalten, ist ein massiver administrativer Overkill.
Ein intelligenter Managed Governance-Service bündelt diese Anforderungen in einem gemeinsamen Fundament. Da sich viele Kontrollmechanismen zwischen den Normen überschneiden, lassen sich enorme Synergieeffekte erzielen. Ein einmal konfigurierter Prozess für das Onboarding neuer Apple-Geräte zahlt dann gleichzeitig auf alle relevanten Zertifizierungen ein.
- Zentrale Steuerung: Alle Compliance-Vorgaben werden über eine einheitliche Schnittstelle verwaltet.
- Ressourcenschonung: Redundante Prüfungen für verschiedene Zertifikate entfallen komplett.
- Audit-Readiness: Das Unternehmen ist durch den Dauerbetrieb jederzeit bereit für unangekündigte Überprüfungen.
- Skalierbarkeit: Neue Richtlinien oder zusätzliche Apple-Hardware lassen sich problemlos in das bestehende System einklinken.
Letztendlich verwandelt sich die Compliance dadurch von einem lästigen Bremsklotz in einen stillen, effizienten Begleiter. Unternehmen können die Leistungsfähigkeit von Macs und iPhones voll ausschöpfen, ohne an der administrativen Last der Zertifizierungen zu zerbrechen. Der operative Dauerbetrieb von Managementsystemen ist der einzige Weg, um in der aktuellen Bedrohungslage reaktionsfähig und gleichzeitig produktiv zu bleiben.
Über den Autor
Marco Lück CEO, VIAMA Leadership GmbH
Dr. Marco Lück ist Unternehmer und Geschäftsführer der VIAMA Leadership GmbH. Seit über 25 Jahren begleitet er Unternehmen bei den Themen Informationssicherheit, Datenschutz und Governance. Sein Schwerpunkt liegt heute auf dem Aufbau und dem dauerhaften Betrieb von Managementsystemen wie NIS2, ISO 27001 und TISAX. Er verbindet strategisches Denken mit pragmatischer Umsetzung und entwickelt Lösungen, die Unternehmen nachhaltig entlasten und Governance alltagstauglich machen.